

OfferBoxの適性診断を比較|AnalyzeU+と360度の違い
SOCの仕事内容とは?監視・調査の流れと就活の準備
tennis0709closs@gmail.com
記事内に商品プロモーションを含む場合があります
SOCの仕事は、監視画面を見ることだけでなく、記録から状況を調べて次の対応につなげることです。
セキュリティに興味があっても、アラートを受けた後に何を考え、何を報告するのかが分からないと、学習や企業選びの軸が定まりません。
仕事の流れを知り、自分が練習できることと、応募先で確認すべき条件を分けて準備しましょう。
本記事では、SOCの仕事内容とCSIRTとの違い、監視・調査から引継ぎまでの流れ、学生の学習と求人の確認方法を解説します。
【Contents】
SOCは脅威を見つけ、判断と対応につなげる仕事
SOCはSecurity Operations Centerの略で、組織のセキュリティを継続的に監視し、不審な兆候の分析や対応につなげる機能・チームを指します。
ネットワーク機器や端末などのログを調べ、何が起きているのか、どこまで影響があるのかを判断する仕事です。
複数の記録を集約・分析するSIEMなどの製品を使いますが、製品そのものがSOCというわけではありません。
CSIRTとの違いは業務の重点にあり、役割が重なる場合もあります。
SOCは継続的な監視・検知分析、CSIRTは組織横断の事故対応や意思決定の支援・調整を中心に捉えると理解しやすいでしょう。
ただし「SOCは対応しない」とは限らず、小規模な体制ではSOCがインシデント対応まで担う場合もあります。
攻撃者の行動を模して防御を試す検証とも目的は異なり、同じセキュリティ職でも見る情報や届ける成果は変わります。
求人ではSOCという名前だけでなく、最初に任される作業と、判断を誰につなぐのかまで確認してください。
仕事内容と自分の希望を結び付けて応募先を考えたい人は、IT就活エージェントの支援内容も比較してみましょう。
SOCのアナリストが行う仕事の流れ
SOCの仕事を、事実の確認、優先度の判断、記録と改善という関係で整理します。実際の手順や担当分けは組織によって異なり、調査中から記録を残して更新することも重要です。
アラートと関連ログから事実を確かめる
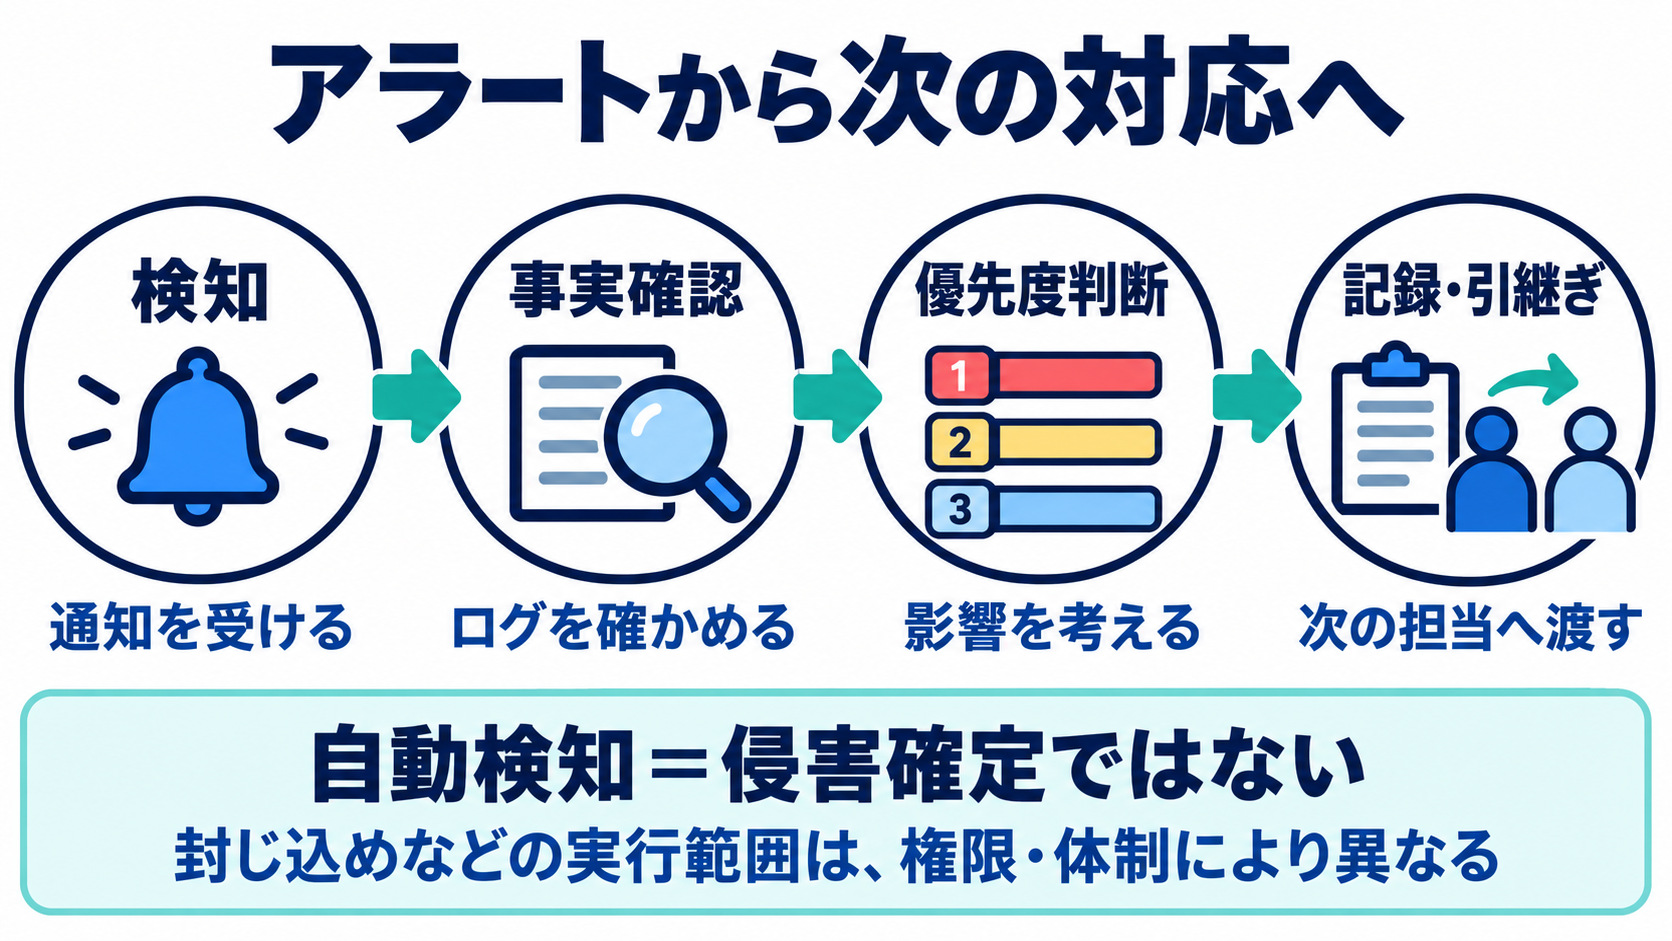
アラートを受けたら、まず通知の内容と関連する記録を照らし合わせます。
自動検知は調査の起点であり、それだけで侵害が確定するわけではありません。
対象の端末やアカウント、時刻、通信先などを確認し、正当な作業なのか、不審な行動なのかを調べます。
一つの通知だけでは、利用者の操作や前後の出来事が分からないこともあります。
別の機器の記録と時刻をそろえたり、管理者へ作業の有無を確認したりすることで、判断に必要な材料を増やします。
通知の名称を覚えるだけでなく、どの記録を照合すれば理由を確かめられるかを考えましょう。
材料が足りない段階では、不明点を残したまま次に確かめる対象を明らかにします。
影響と緊急度を判断して対応先へつなぐ
調べた情報から、影響を受ける対象や業務への影響、事象が続いているかを見て、対応の優先度を判断します。
単に通知の数が多いものから処理するのではなく、放置した場合の影響も考える必要があります。
端末の隔離などを実行できる範囲や権限は、組織の体制によって異なります。
初級担当が状況を整理して上位の分析担当へ渡す場合もあれば、SOC内で対応まで進める場合もあります。
自分で判断できないことを無理に決めず、定められた連絡先と手順に沿ってつなぐことも仕事の一部です。
引き継ぐ際は、急ぐ理由と確認できた範囲をセットで伝えてください。
「危険そう」という印象だけでは、次の担当が必要な調査や対応を選びにくくなります。
調査の記録を残し、検知や手順を改善する
調査の記録は最後にまとめるだけでなく、確認を進めながら残し、新しい情報に合わせて更新します。
確認した事実、そこからの判断、まだ分かっていないことは別の情報です。
この区分を意識すると、後から別の担当者が判断を見直したり、追加調査を続けたりしやすくなります。
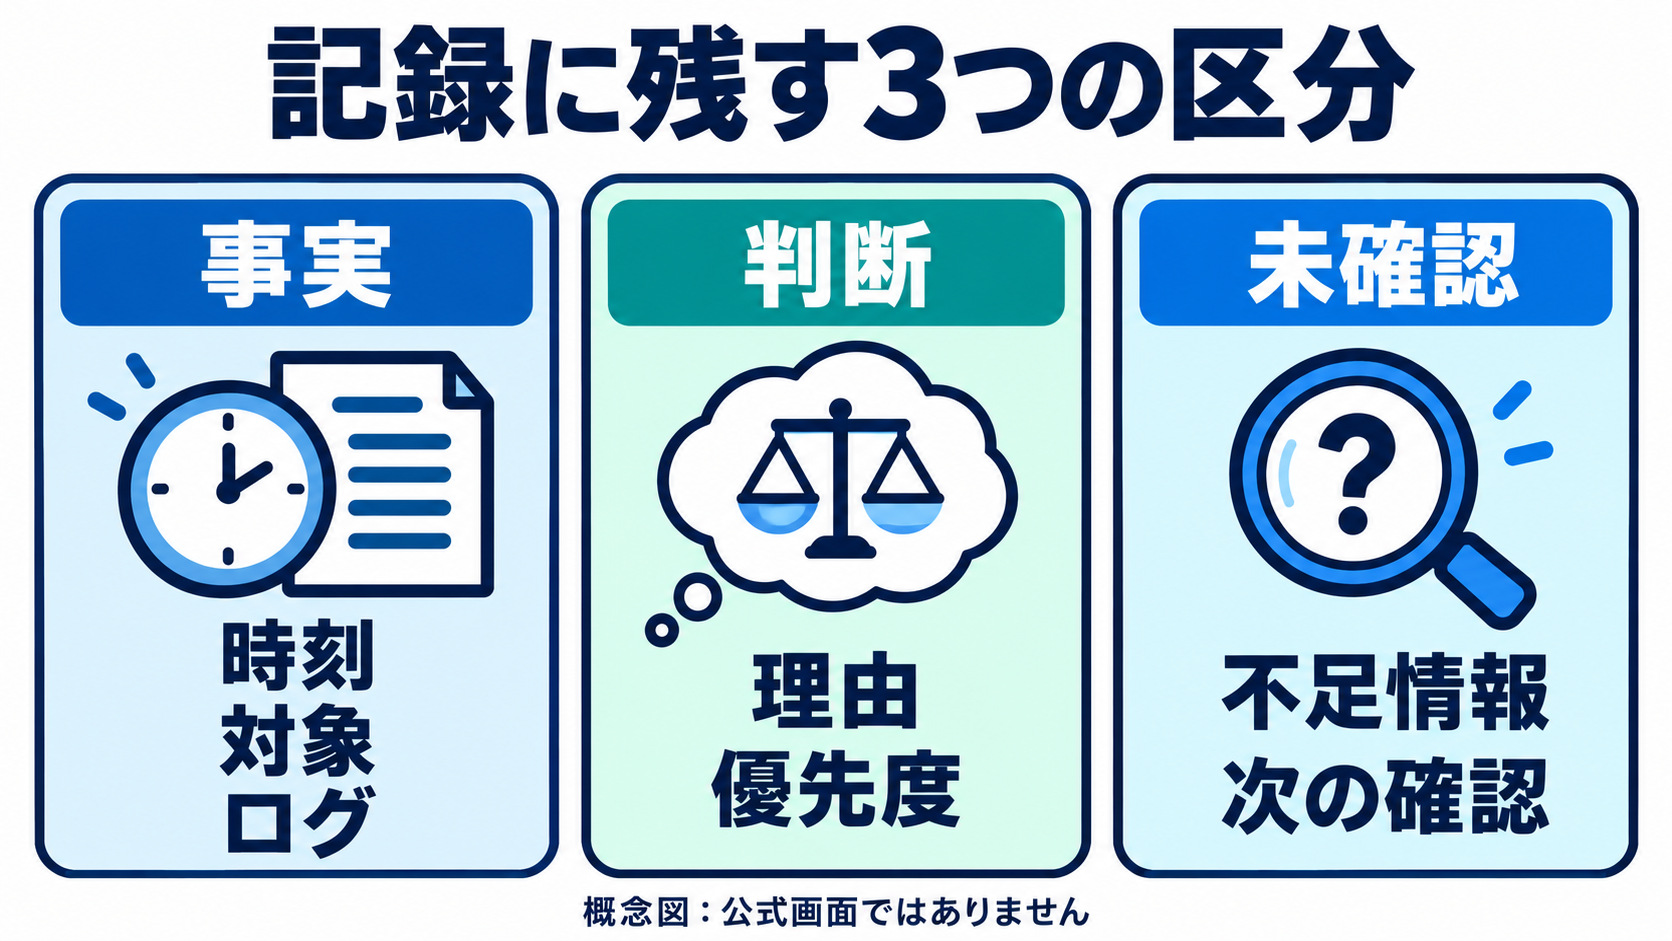
これは学習用に整理する際にも使える考え方で、全社共通の記録様式という意味ではありません。
対応後には誤検知の傾向や情報不足を振り返り、検知ルールや連絡手順の改善へつなぐ場合があります。
自分だけが分かるメモではなく、次の人が調査を追える記録を目指しましょう。
こうした仕事への関心を応募先にどう伝えるか迷う場合は、就活支援の内容を比較して相談先を探す方法もあります。
調査メモの仮想例
学習用の仮想例:ログイン失敗の通知を確認。事実は「同じアカウントで複数回の失敗記録がある」。判断は「理由を調べる必要がある」。未確認は「本人の操作か、同じ時刻に成功した記録があるか」。この段階で侵入成功とは断定しません。
SOCの仕事に向けて学生が準備すること
ここでは、仕事の理解につながる学習の順を提案します。すべての会社の応募必須条件ではありません。基礎を学び、許可された教材で観察し、その結果を説明するところまで進めてみましょう。
- ネットワークとOSの基礎を記録の意味につなげる
- 許可された教材で観察し、調査メモを残す
- 事実と判断の理由を自分の言葉で説明する
ネットワークとOSの基礎をログの意味へつなげる
ログを読むには、その記録が何を表すかを理解する土台が必要です。
通信元・通信先やIPアドレス、アカウント・権限は、状況を調べる際に関係する情報です。
ネットワークとOSを別々の暗記科目にせず、通信や操作がどこに記録として現れるかを結び付けて学びます。
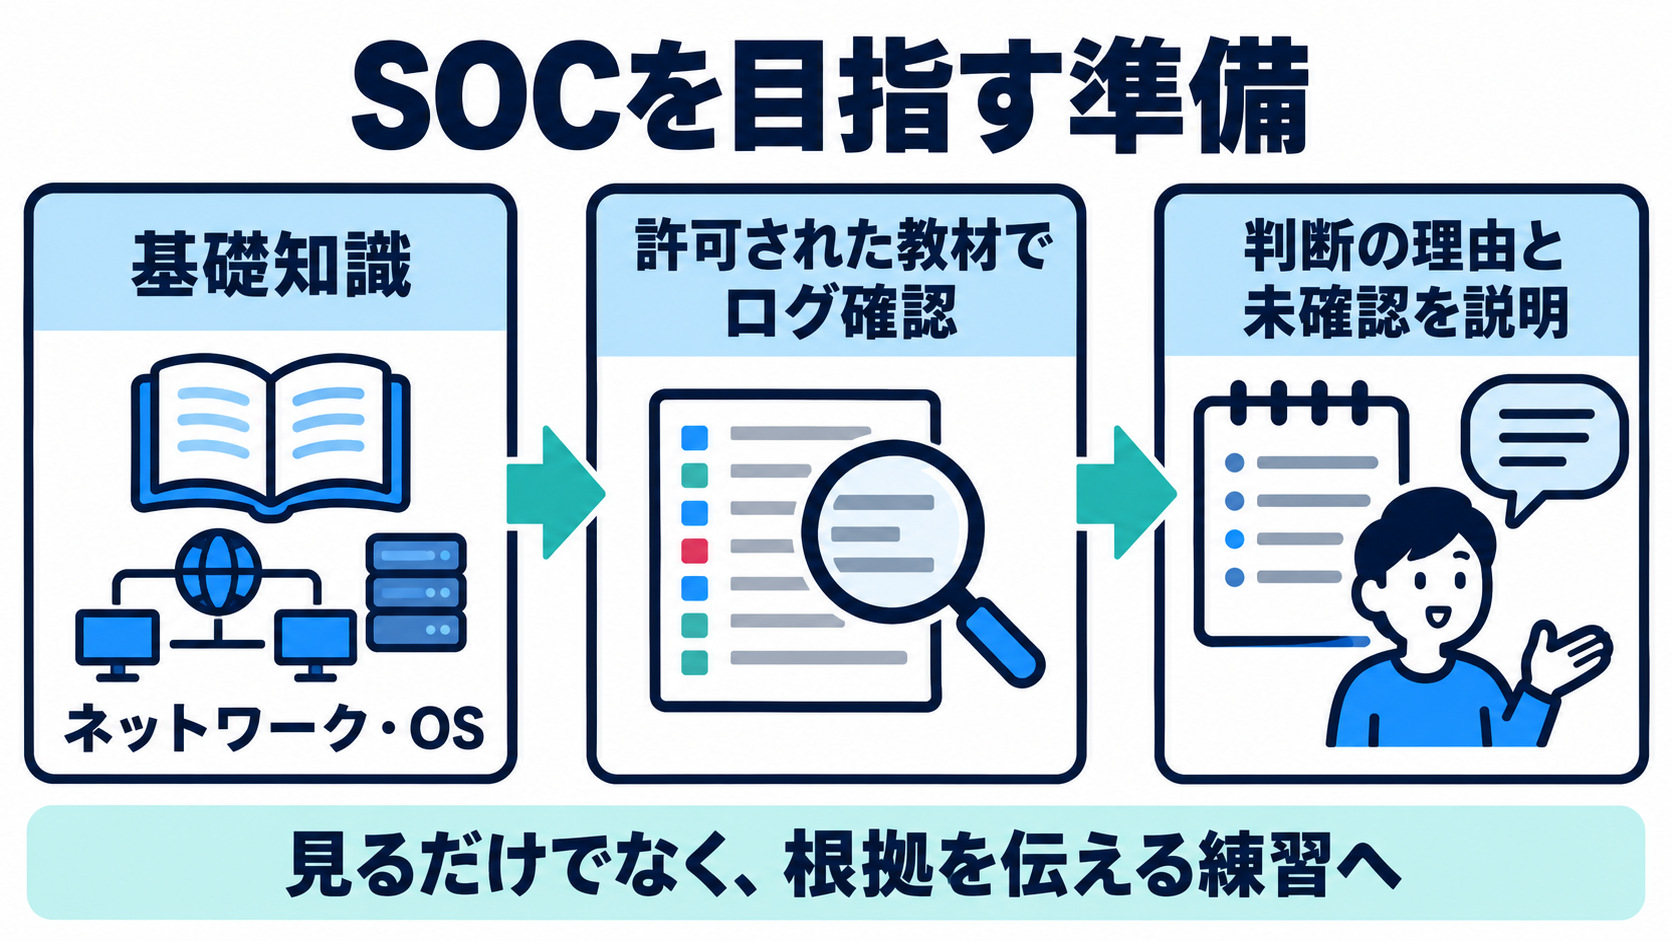
資格の学習を使う方法もありますが、特定の資格がすべてのSOC求人で必須とは限りません。
製品名や資格名を増やすより、学んだ用語を記録の意味として説明できる状態を目指しましょう。
OSの操作から確かめたい人は、ログの読取りやアクセス権の確認を練習できるLinuxの勉強方法も参考にしてください。
あわせて読みたい
Linuxの勉強方法|初心者の学習手順とIT就活への活かし方
許可された教材で観察と調査メモを練習する
基礎を学んだら、記録を見比べて理由を考える練習へ進みます。
操作の対象は、自分が管理する環境や、明示的に許可された教材・演習の範囲に限ります。
他人のシステムへ試しにアクセスしたり、無断で攻撃を再現したりする必要はありません。
教材の説明と観察した記録を照らし合わせ、どの条件が変わると何が変わったのかをメモします。
記録から分かることと、別の情報がなければ判断できないことを分けると、結論を急がず調べる練習になります。
分からなかった点を隠さず、次に何を確認するかまで残してください。
小さな観察でも、根拠をたどって説明できることが大切です。
許可された環境での練習例
練習の例:自分の学習環境で正常なログインと入力を誤った場合の記録を見比べ、操作した時刻と結果を対応させます。これは記録を読む練習であり、攻撃の再現や業務システムへの試験ではありません。
調べた事実と判断の理由を面接で説明する
面接では、ツールを触ったという事実だけでなく、何を見てどう考えたのかを説明します。
観察した内容、判断の理由、未確認事項、次に調べたいことの順にすると、学習の中身を伝えやすくなります。
学習用の環境で確かめた範囲と、実際の組織で事故対応を担当した経験は別です。
未経験の作業までできると広げず、今分かっていることと、これから身に付けたいことを区別しましょう。
SOCへの関心を、調査や記録のどの作業に面白さを感じたかまで具体化してください。
資格や教材名だけの説明より、応募先で学びたい仕事とのつながりが見えます。
自分の経験に合う伝え方や応募先を考えたい人は、就活エージェントの支援も比較できます。
面接で伝える仮想例
面接で伝える仮想例:学習用環境のログを見比べ、同じ失敗表示でも原因を決めるには追加の情報が必要だと分かりました。観察した事実と未確認の点を分けて記録することに関心があります。実務の事故対応は未経験なので、調査結果を次の担当へ伝える仕事をさらに学びたいです。
SOCの求人で夜勤・配属・育成をどう確認する?
SOCに興味を持ったら、業務内容に加えて、配属と働き方を確認しましょう。
24時間365日の監視サービスと、個人の勤務時間は同じではありません。
社内の担当者と外部のサービスを組み合わせ、日中と夜間で対応を分担する体制もあります。
そのため、サービスの紹介だけを見て「全員が夜勤をする」「日中しか働かない」と決め付けることはできません。
求人では、SOCへの初期配属が決まるのか、入社後に選ぶのかをまず分けます。
研修の有無だけでなく、最初に担当する作業や、判断に迷った際の相談先まで確認すると、入社後の学び方を想像しやすくなります。
夜間のシフトや当番がある場合は、自分が応募する職種の対象条件と、勤務の組み方を確かめてください。
資格や実務経験についても、入社時の必須条件と、歓迎する経験、入社後に身に付ける内容を混同しないことが大切です。
SOCという名称だけで応募先を決めず、任される仕事と支援体制が自分に合うかを比べましょう。
企業ごとの仕事内容と応募条件を調べる際は、セキュリティエンジニア向けの企業・採用グループの記事も参考にしてください。
あわせて読みたい
セキュリティエンジニアを目指す新卒向け企業・採用グループ30選|仕事内容と応募条件で選ぶ
参考資料


ABOUT ME

IT就活のWebマーケティング領域を支援してきました。
よくあるプログラミングスクールをはじめたら「月収100万円」みたいな嘘のマーケティング活動をしている会社に嫌気が指す思いでいたので、当ブログを設立。
未来を担う学生が、大人に食い物にされないように、「IT就活における社会の真理」をお伝えするブログです。
よくあるプログラミングスクールをはじめたら「月収100万円」みたいな嘘のマーケティング活動をしている会社に嫌気が指す思いでいたので、当ブログを設立。
未来を担う学生が、大人に食い物にされないように、「IT就活における社会の真理」をお伝えするブログです。