

OfferBoxの適性診断を比較|AnalyzeU+と360度の違い
レッド・ブルー・パープルチームの違い|役割と就活での伝え方
tennis0709closs@gmail.com
記事内に商品プロモーションを含む場合があります
レッド・ブルー・パープルチームの違いは、色の名前ではなく、何を確かめてどんな改善につなげるかで理解しましょう。攻撃者役として防御を検証する役割、検知して対応する役割、双方の知見を結ぶ活動を分けると、セキュリティの仕事を具体的に捉えられます。
ただし、3つの色が必ず別々の部署や採用職種を意味するわけではありません。役割の説明を知ったうえで、自分がどの作業に関心を持つのかを整理することが、就活で仕事内容を調べる際にも役立ちます。
本記事では、レッド・ブルー・パープルチームの役割、共同演習で改善を進める流れと、就活で関心のある仕事を具体的に伝える方法を解説します。
【Contents】
3つの色はセキュリティを強くする役割の違い
サイバーセキュリティの文脈では、レッドは許可された攻撃者役として防御を検証し、ブルーは守る側として検知・判断・対応を担います。パープルは両者の知見を共有し、防御の改善につなげる考え方や活動として説明できます。色の違いは、強さの順位や経験年数の段階ではありません。
パープルは、必ず独立した常設部署を指すわけではありません。IBMは共有のプロセスとして、Microsoftは攻撃側と防御側のメンバーによる共同演習として説明しています。組織によって体制や担当の分け方が異なるため、色名だけから所属先や採用の枠を推測しないことが大切です。
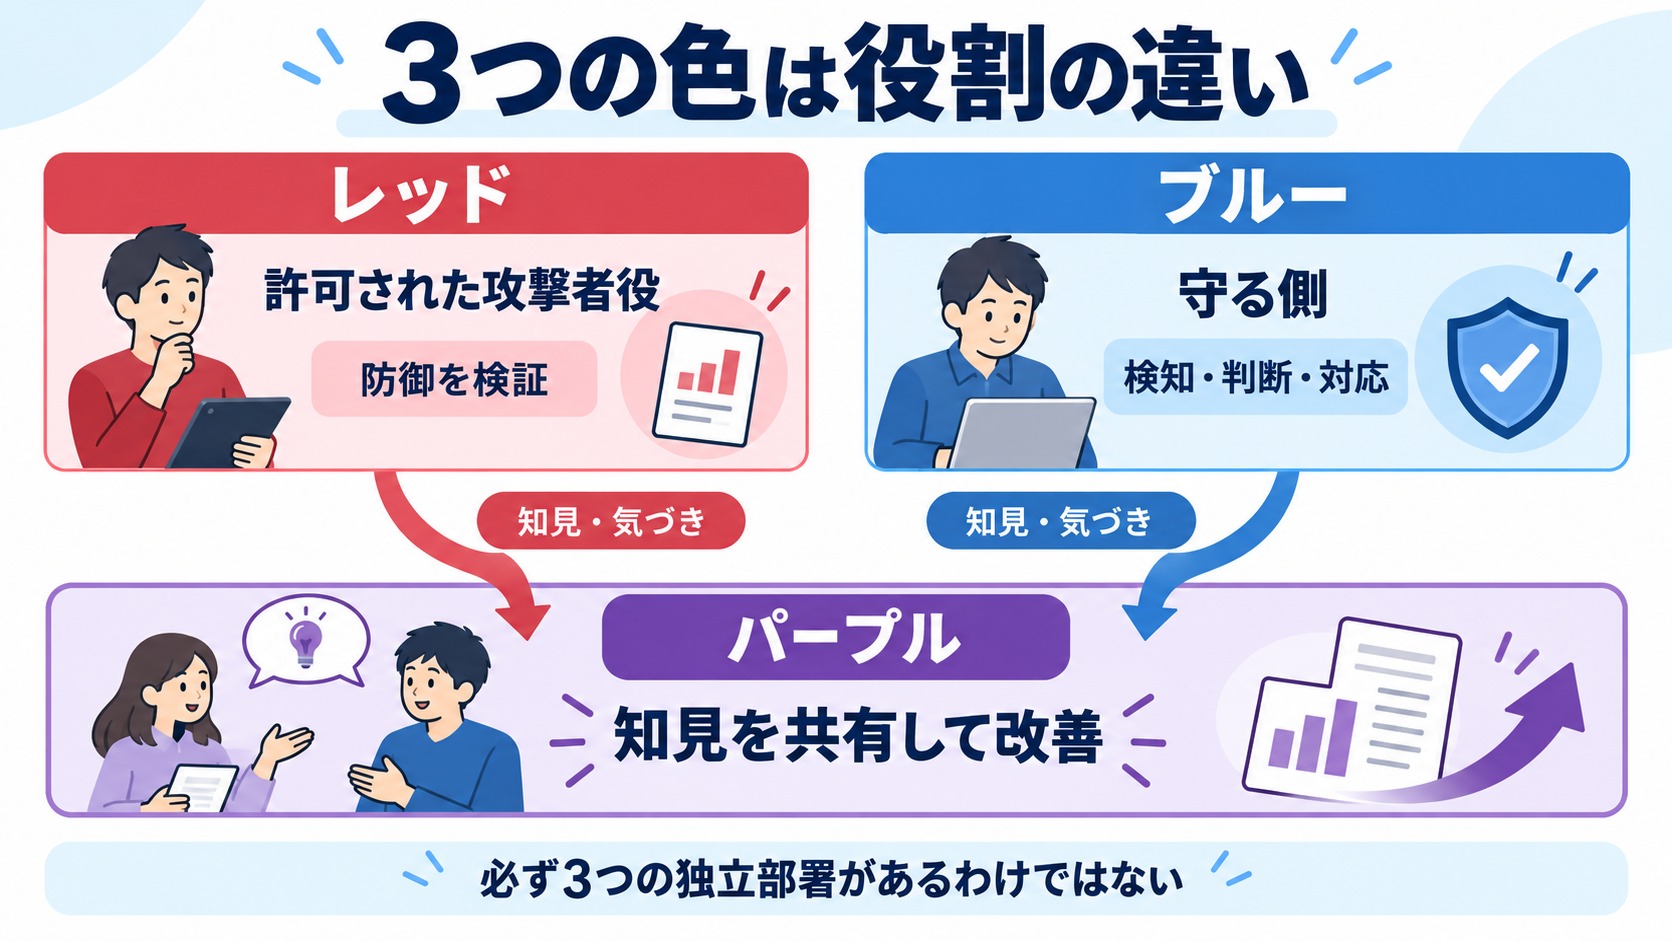
共通する目的は、組織がどこまで守れるかを確かめ、弱い部分を改善することです。攻撃側が何かを達成したかだけでなく、防御側が何を観測し、どう判断して対応したかも検証の材料になります。勝敗を付けるゲームとして理解すると、結果を次の対策へ生かす部分が抜けてしまいます。
仕事内容を調べるときは「誰が、何を確かめ、何を改善するのか」を一組にして読みましょう。自分の関心と応募先の仕事を結び付けたい人は、IT就活エージェントの支援内容を比較して相談先を探す方法もあります。
レッド・ブルー・パープルチームは何をする?
3つの役割を、目的・担当する作業・改善へ渡す成果という同じ軸で見ていきます。名前が似たサービスや職種でも範囲は同じとは限りません。以下の区分を手掛かりに、実際の業務説明を読むようにしましょう。
レッドチームは許可された攻撃者役で防御を確かめる
レッドチームは、組織から許可された範囲で攻撃者の行動を模擬し、防御が機能するかを確かめる役割です。弱点を見つけることに加えて、防御側が検知できるか、対応や関係者の連携が機能するかまで評価する場合があります。
脆弱性診断やペネトレーションテストと重なる部分もありますが、名前だけで同一視はできません。NTTのRedTeamの説明でも、人・プロセス・技術を含む評価と、事前の目的・範囲の認識合わせを重視しています。単に弱点の一覧を作る仕事とは限らない点が違いです。
「攻撃する仕事」とだけ覚えず、何を検証し、結果を誰の改善へ渡すのかまで確認しましょう。同じレッドチームという呼び方でも、対象や評価の条件は変わります。肩書を知っていることや学習目的であることは、他人のシステムへ操作してよい理由にはなりません。
ブルーチームは検知・判断・対応で組織を守る
ブルーチームは防御する側として、脅威を見つけ、状況を判断し、必要な対応を進めます。監視・検知だけでなく、分析や対応、その後の改善も関係する役割です。通知を見つけたことと、何が起きたかを判断できたことは分けて考えます。
たとえば、通知の内容を通信や端末の記録と照合し、対応が必要かを判断する場面があります。Microsoftの体制例では、インシデント対応・エンジニアリング・運用の担当者がブルー側に含まれます。ただし、すべての組織が同じ構成ではありません。
ブルーを調べるときは、監視の後にどんな判断や対応を担当するのかにも注目してください。SOCは監視・検知・対応を集約する機能や体制の呼称で、ブルーと完全な同義語ではありません。具体的なSOCの仕事内容は、日本総研の記事で補足できます。
あわせて読みたい
日本総研のITソリューション|開発と運用の仕事を比較
パープルチームは攻守の知見を改善へつなぐ
パープルチームの中心は、攻撃側と防御側の知見を持ち寄り、改善を進めることです。独立した第三のチームだけでなく、両者が協力する活動やプロセスを指す場合があります。紫という名前の部署があるかどうかだけでは、協働の実態は分かりません。
攻撃側の記録と防御側の観測を照らし合わせると、行動が記録に残らなかったのか、記録はあっても検知につながらなかったのか、といった違いを考えられます。その違いに応じて、検知の仕組みや連絡、対応の手順などを見直します。
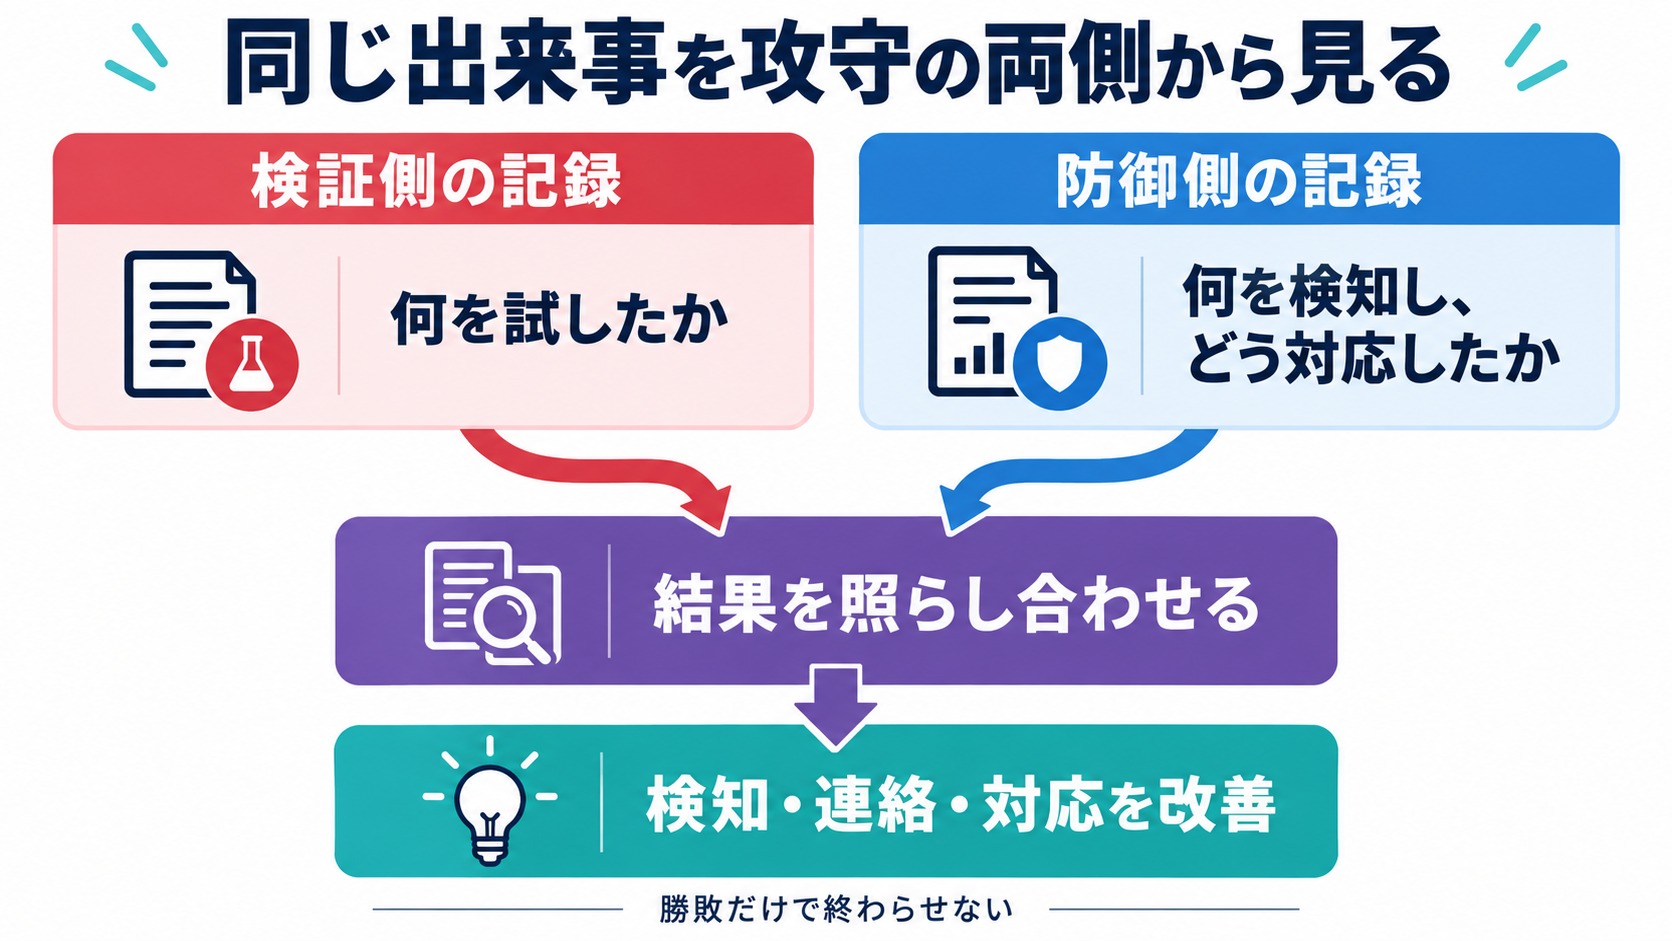
「両方の技術を知っている人」という説明だけで終わらず、情報共有から何を改善するかまで話しましょう。結果を共有すること自体が最終成果ではありません。見つかった差を次の防御へ反映できるかが、協働を理解するうえでの大切な視点です。
共同演習では結果を防御の改善へつなげる
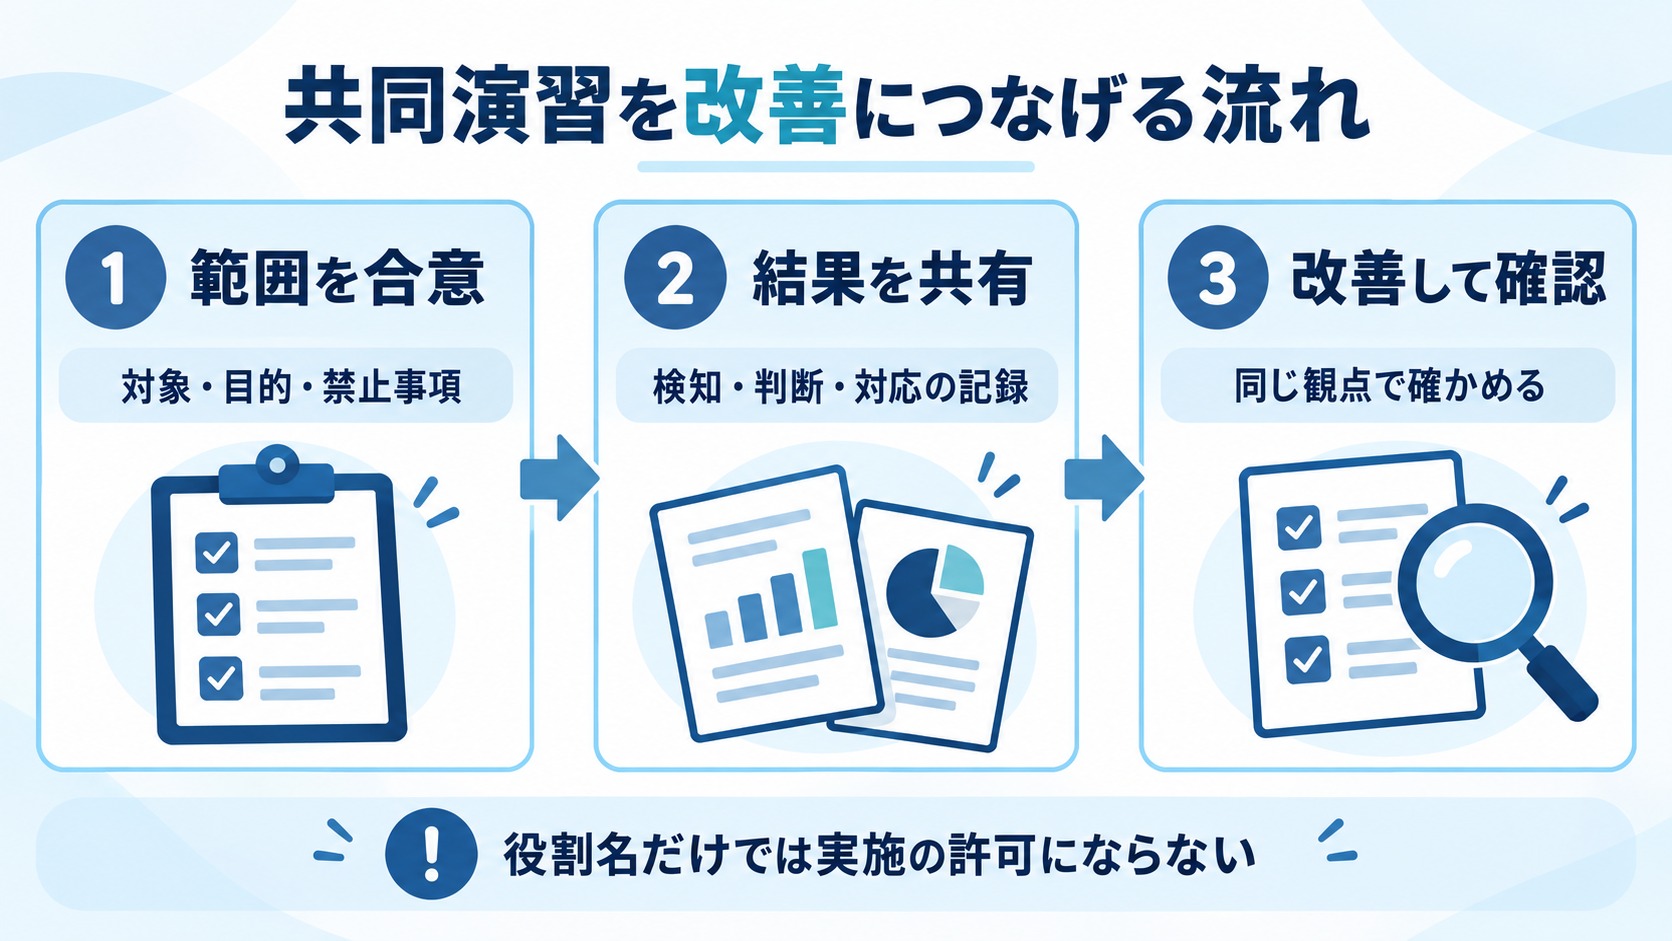
共同演習の流れを、範囲の合意、結果の共有、改善後の確認という3段階で整理します。これは関係を理解するための説明であり、全組織共通の固定手順ではありません。実際の進め方は、目的と合意したルールに合わせます。
- 対象と許可範囲を先に決める
- 検知と対応の結果を持ち寄る
- 改善した点を同じ観点で確かめる
対象と許可範囲を先に決める
最初に、何を対象に、何を確かめるのかをそろえます。対象・目的・禁止事項は、役割名とは別に合意する条件です。レッドという名前の担当だからといって、あらゆるシステムやデータを操作してよいわけではありません。
Microsoftの演習説明には、合意したルールに従い、顧客のテナントやアプリ、データを対象外とする例があります。NTTも事前の禁止事項や評価範囲を示しています。これらは各組織の運用例であり、別の演習にそのまま同じ対象範囲を当てはめるものではありません。
参加するときは、実施前に範囲と役割、連絡や停止の条件を確かめてください。目的がそろっていなければ、攻撃側が確かめたいことと防御側が振り返ることがずれます。確認したい防御や対応を言葉にしておくと、後で結果を照合する際の基準にもなります。
検知と対応の結果を持ち寄る
結果の共有では、検証側が何を試したかと、防御側が何を観測してどう対応したかを照らし合わせます。検知できなかった場合と、検知後の連絡や判断につながらなかった場合では、見直す場所が異なります。単に「対応できなかった」とひとまとめにしないことが重要です。
たとえば、記録そのものが不足していたのか、通知は出たが必要な担当へ届かなかったのかを分けて考えます。これは振り返り方の例であり、実際に起きた事故の報告ではありません。同じ出来事でも、攻撃側と防御側が把握した範囲は違うことがあります。
推測と観測した事実を分け、両側の記録を根拠に改善点を整理しましょう。担当者の勝ち負けを決めるためではなく、どの段階に差があったかを知るための共有です。分からないことを分からないまま残すことも、次に確かめる対象を明確にします。
改善した点を同じ観点で確かめる
共有した結果を基に、検知の設定や関係者への連絡、対応の手順などを見直します。改善対象は技術だけでなく、人の判断や組織内の連携も含むことがあります。記録が足りない場合と、連絡の役割が曖昧な場合では、必要な変更は同じではありません。
改善したら、最初に確認したかった観点へ戻り、何が変わったかを確かめます。たとえば、連絡の流れを見直したなら、必要な担当へ情報が届くかを確認するという考え方です。実際の再確認の範囲や方法も、合意した条件の中で決めます。
「対策を入れた」で終わらず、変更した点と確認できた結果を結び付けて残しましょう。見つけた問題の数だけを成果にすると、守る力がどう変わったかを説明しにくくなります。改善が必ず成功すると決め付けず、残った課題も次の確認へ引き継ぐことが大切です。
就活では興味のある役割と、その理由を具体化する
就活でこの違いを伝えるときは、興味のある色を答えるだけでなく、どの作業に関心があるかを具体化します。攻撃者役として防御を確かめたいのか、観測した情報から判断して対応したいのか、双方の差を改善へつなげたいのかで、仕事内容を見る視点が変わります。
ツールを使った経験だけでレッドの実務を担えるとは言えません。学習で観測した範囲と、組織の演習や実務で担当した範囲は区別して説明します。
パープルの協働に関心がある場合も、同名の採用職種があることを前提にしないでください。攻撃側と防御側の情報をどう共有し、どんな改善へ関わるのかを、応募先の業務説明や面談で確かめる視点が役立ちます。一般的な学習記録の整理や企業・応募条件の比較は、セキュリティ企業の記事で確認できます。
関心のある作業、その理由、まだ経験していない部分を一続きで伝えましょう。以下はブルー側への関心を話す仮想例です。自分の経験に置き換える際は、実際に観測したことだけを使ってください。応募先に合う伝え方を相談したい人は、就活支援の内容も比較できます。
関心を伝える仮想例
学習用環境のログを見比べ、条件によって記録が変わる理由を調べることに関心を持ちました。そのため、情報を分析して対応の判断につなげるブルー側の仕事に興味があります。組織のインシデント対応は未経験なので、担当範囲と判断の根拠をさらに学びたいと考えています。
あわせて読みたい
セキュリティエンジニアを目指す新卒向け企業・採用グループ30選|仕事内容と応募条件で選ぶ
参考資料


ABOUT ME

IT就活のWebマーケティング領域を支援してきました。
よくあるプログラミングスクールをはじめたら「月収100万円」みたいな嘘のマーケティング活動をしている会社に嫌気が指す思いでいたので、当ブログを設立。
未来を担う学生が、大人に食い物にされないように、「IT就活における社会の真理」をお伝えするブログです。
よくあるプログラミングスクールをはじめたら「月収100万円」みたいな嘘のマーケティング活動をしている会社に嫌気が指す思いでいたので、当ブログを設立。
未来を担う学生が、大人に食い物にされないように、「IT就活における社会の真理」をお伝えするブログです。